Chính vì váºy, trong má»™t tháng trở lại Ä‘ây, các ngân hàng lại tiếp tục gá»i email thông báo đến khách hàng để cảnh báo các hình thức lừa đảo má»›i, giúp má»i ngÆ°á»i nâng cao cảnh giác. Cụ thể, ngày 30/7 vừa qua, ngân hàng Vietcombank phát Ä‘i thông tin cảnh báo vá» hình thức lừa đảo khách hàng phát hành thẻ, mục Ä‘ích Ä‘ánh cắp thông tin thẻ để liên kết ví Ä‘iện tá» và chiếm Ä‘oạt tiá»n.
Thủ Ä‘oạn của chúng là gá»i Ä‘iện, gá»i tin nhắn Ä‘iện thoại (SMS), Zalo… thuyết phục khách hàng chủ Ä‘á»™ng mở thẻ ghi nợ phi váºt lý hoặc làm hồ sÆ¡ phát hành thẻ tín dụng tại ngân hàng. Theo Ä‘ó, kẻ gian yêu cầu khách hàng cung cấp thông tin thẻ và mã OTP được gá»i tá»›i số Ä‘iện thoại của khách hàng để liên kết thẻ Ä‘ó vá»›i má»™t số ví Ä‘iện tá». Tuy nhiên, kẻ gian Ä‘ã liên kết thẻ của khách hàng vá»›i ví Ä‘iện tá» của chúng, từ Ä‘ó chiếm Ä‘oạt tiá»n của khách hàng bằng cách sá» dụng ví để mua hàng hóa, dịch vụ.
Äáng chú ý, khi Quyết định số 2345 của NHNN vá» các giao dịch trên 10 triệu đồng phải được xác thá»±c bằng sinh trắc há»c khuôn mặt bắt đầu có hiệu lá»±c từ ngày 1/7, hình thức lừa đảo má»›i cÅ©ng nổi lên mạnh mẽ. Theo ghi nháºn của các chuyên gia Bkav, lợi dụng tình trạng nhiá»u khách hàng gặp khó khăn khi cáºp nháºt sinh trắc há»c trên các ứng dụng, kẻ xấu giả danh cán bá»™ ngân hàng vá» há»— trợ cài đặt để lừa đảo, chiếm Ä‘oạt tiá»n trong tài khoản của nạn nhân.
Cụ thể, kẻ gian Ä‘ã mạo danh cán bá»™ ngân hàng gá»i Ä‘iện, nhắn tin, kết bạn qua Zalo, Facebook vá»›i khách hàng… lừa hÆ°á»›ng dẫn thu tháºp thông tin sinh trắc há»c. Trong nhiá»u trÆ°á»ng hợp, kẻ xấu yêu cầu cung cấp thông tin cá nhân, thông tin tài khoản ngân hàng, hình ảnh căn cÆ°á»›c công dân, hình ảnh khuôn mặt, tháºm chí cả giá»ng nói và cá» chỉ của khách hàng… để được há»— trợ. Khi có được thông tin cá nhân và tài khoản ngÆ°á»i dùng, chúng dá»… dàng đăng nháºp tài khoản Ä‘ánh cắp toàn bá»™ tiá»n của nạn nhân.
Ngoài ra, kẻ gian cÅ©ng lừa thu tháºp thông tin của ngÆ°á»i dùng bằng cách dụ há» bấm vào Ä‘Æ°á»ng link giả mạo do chúng tạo ra để tải và cài đặt ứng dụng thu tháºp sinh trắc há»c, nhÆ°ng thá»±c chất là tải vá» file có chứa mã Ä‘á»™c, phần má»m gián Ä‘iệp, nhằm khai thác sâu hÆ¡n nữa các thông tin của nạn nhân.
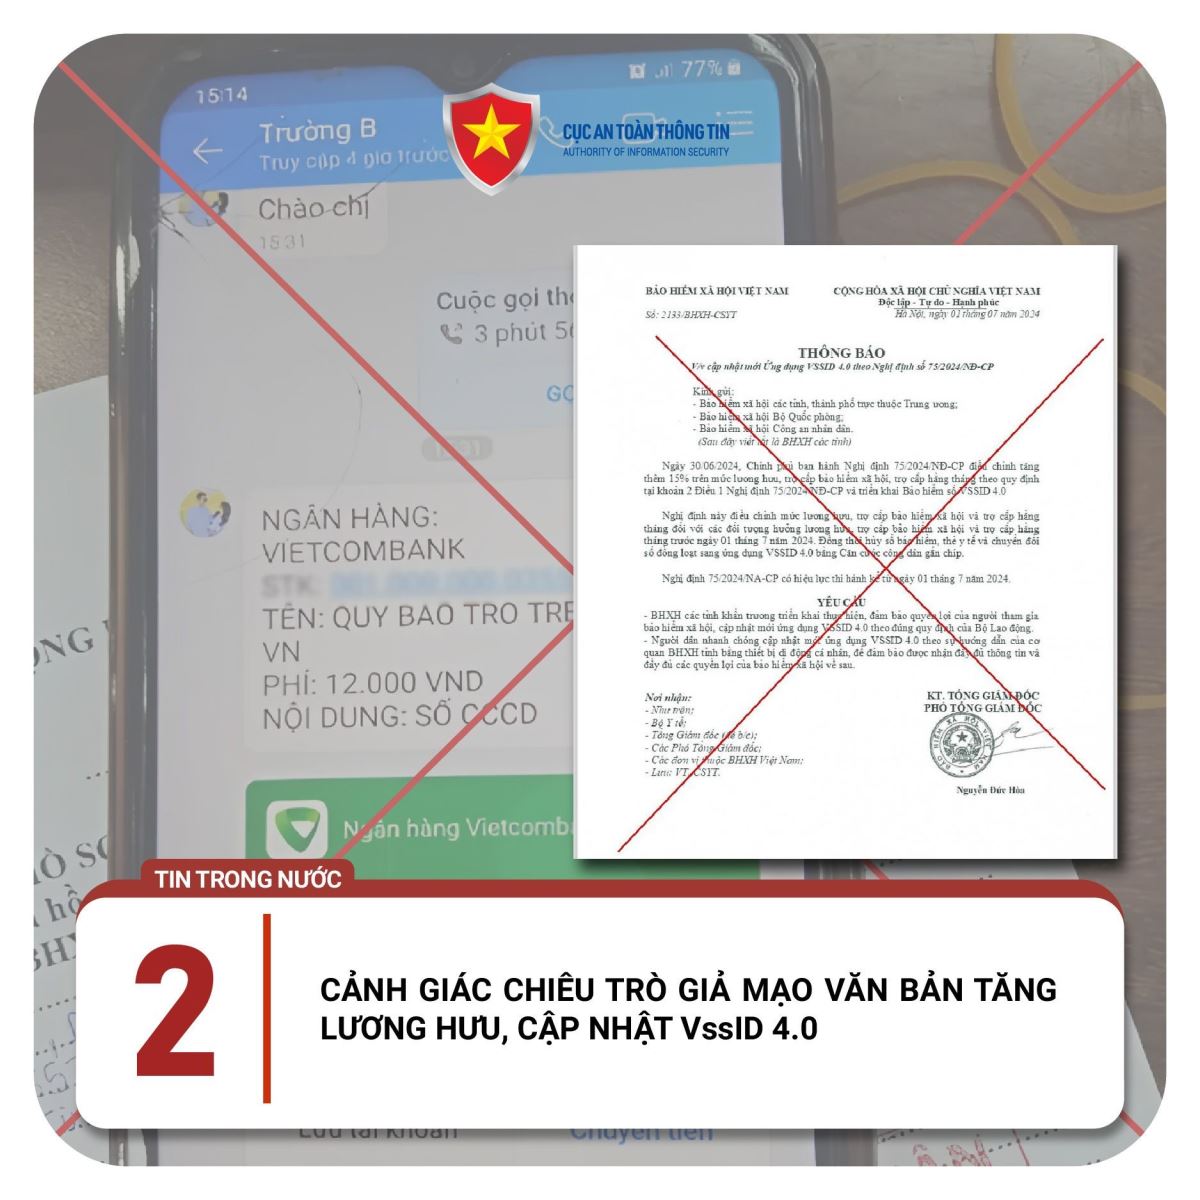
Cục ATTT cảnh báo lừa đảo giả mạo BHXH Việt Nam để cáºp nháºt ứng dụng VssID 4.0. TrÆ°á»›c Ä‘ó, ngày 19/7, Bảo hiểm xã há»™i (BHXH) Việt Nam nháºn được thông tin từ BHXH tỉnh Bình DÆ°Æ¡ng vá» việc có má»™t văn bản giả mạo BHXH Việt Nam vá»›i số ký hiệu 2133/BHXH-CSYT ngày 1/7/2024 được gá»i đến 1 trÆ°á»ng tiểu há»c thuá»™c tỉnh Bình DÆ°Æ¡ng qua email. Trong văn bản này có ná»™i dung: “Äiá»u chỉnh tăng thêm 15% trên mức lÆ°Æ¡ng hÆ°u, trợ cấp BHXH, trợ cấp hàng tháng theo quy định tại khoản 2 Äiá»u 1 Nghị định 75/2024/NÄ-CP và triển khai Bảo hiểm số VssID 4.0. Äồng thá»i hủy sổ bảo hiểm, thẻ y tế và chuyển đổi số đồng loạt sang ứng dụng VssID 4.0 bằng căn cÆ°á»›c công dân gắn chíp".
Theo Ä‘ó, văn bản giả mạo còn yêu cầu BHXH các tỉnh khẩn trÆ°Æ¡ng triển khai thá»±c hiện cáºp nháºt má»›i ứng dụng VssID 4.0 theo Ä‘úng quy định của Bá»™ LÄ-TB-XH. NgÆ°á»i dân cần nhanh chóng cáºp nháºt má»›i theo sá»± hÆ°á»›ng dẫn của cÆ¡ quan BHXH tỉnh bằng thiết bị di Ä‘á»™ng cá nhân để đảm bảo được nháºn đầy đủ thông tin và đầy đủ các quyá»n lợi của BHXH vá» sau.
TrÆ°á»›c thông tin trên, BHXH Việt Nam khẳng định: Văn bản vá»›i ná»™i dung nêu trên là giả mạo nhằm thông tin vỠứng dụng VssID 4.0 mà đối tượng lừa đảo Ä‘ã láºp trên app nhằm Ä‘ánh cắp thông tin cá nhân; tiếp Ä‘ó là Ä‘ánh cắp tài khoản cá nhân, gây thiệt hại vá» tài chính của ngÆ°á»i dân, ảnh hưởng đến uy tín của ngành BHXH.
Sá»± kiện thể thao quy mô lá»›n nhÆ° Olympic Paris 2024, Euro 2024 cÅ©ng là dịp để tá»™i phạm mạng “tung hoành”. Nhóm nghiên cứu bảo máºt Unit 42 của Palo Alto Networks Ä‘ã chỉ rõ, các cuá»™c tấn công này chủ yếu nhắm vào các dịch vụ quan trá»ng trong mùa Olympic, chẳng hạn nhÆ° váºn tải, khách sạn, viá»…n thông, phÆ°Æ¡ng tiện truyá»n thông, xá» lý thanh toán, tiện ích, an toàn và an ninh, có thể làm tổn hại nghiêm trá»ng tá»›i uy tín của sá»± kiện.
Sá»± kiện thể thao quy mô lá»›n nhÆ° Olympic Paris 2024 cÅ©ng là cÆ¡ há»™i cho tá»™i phạm mạng lừa đảo, chiếm Ä‘oạt tiá»n doanh nghiệp và cá nhân. Lừa đảo tài chính, phá hoại vá»›i Ä‘á»™ng cÆ¡ chính trị, các hoạt Ä‘á»™ng gián Ä‘iệp - tất cả Ä‘á»u đặt ra những thách thức to lá»›n đối vá»›i an ninh và tính toàn vẹn của sá»± kiện. Trong Ä‘ó, tấn công mã Ä‘á»™c (Ransomware) tống tiá»n là chủ yếu; tiếp đến xâm phạm email của doanh nghiệp (BEC) để Ä‘ánh cắp tài chính; lừa đảo đặt vé bằng cách tạo các tên miá»n giả mạo website hợp pháp của Olympic, những ứng dụng di Ä‘á»™ng giả mạo ngụy trang dÆ°á»›i hình thức ứng dụng váºn tải, đặt chá»— hoặc lên lịch trình...
Nháºn diện và nâng cao năng lá»±c bảo máºt thông tin
Theo báo cáo vá» rủi ro thanh toán vừa được công bố má»›i Ä‘ây của Visa, Ä‘Æ¡n vị này cÅ©ng chỉ ra nhiá»u hình thức lừa đảo khác cần nháºn diện. Äầu tiên là hình thức lừa đảo kiểu “mổ lợn”, nhắm vào các dịp lá»… đặc biệt nhÆ° Lá»… Tình nhân và Giao thừa. Cụ thể, đối tượng lừa đảo có thể lợi dụng mạng xã há»™i và các ná»n tảng hẹn hò trá»±c tuyến để xây dá»±ng quan hệ tình cảm vá»›i nạn nhân, sau Ä‘ó dụ dá»— hỠđầu tÆ° hoặc tham gia vào ná»n tảng giao dịch tiá»n số giả mạo. Bằng việc táºn dụng trí tuệ nhân tạo (AI) để tạo ra dá»± án vá»›i ná»™i dung có tính thuyết phục cao hÆ¡n, các vụ lừa đảo kiểu “mổ lợn” Æ°á»›c tính Ä‘ã gây thiệt hại hàng tỉ Ä‘ô la cho ngÆ°á»i tiêu dùng.
Bằng việc táºn dụng Trí tuệ nhân tạo tạo sinh (Generative AI) và nhiá»u công nghệ má»›i nổi khác, các hành vi lừa đảo Ä‘ang trở nên cá»±c kỳ tinh vi. Ảnh minh há»a
Tiếp đến là hình thức lừa đảo thừa kế. Äiển hình trong dạng lừa đảo này, nạn nhân sẽ nháºn được thông tin vá» khoản tài sản thừa kế bất ngá» do má»™t ngÆ°á»i há» hàng Ä‘ã mất từ lâu để lại, thông báo thÆ°á»ng được gá»i Ä‘i từ má»™t Ä‘Æ¡n vị giả danh công ty luáºt hoặc tổ chức có hình thức chuyên nghiệp và hợp pháp. Má»™t số dấu hiệu được chuyên gia khuyến cáo để nháºn biết dạng lừa đảo này bao gồm: Tính bí máºt, yếu tố gấp rút vá» thá»i gian, yêu cầu thông tin cá nhân và Ä‘á» nghị thanh toán khoản phí đảm bảo ban đầu. Thống kê từ Visa cÅ©ng cho thấy, 15% số ngÆ°á»i khảo sát ở Hoa Kỳ Ä‘ang trở thành mục tiêu của các vụ lừa đảo thừa kế.
Lừa đảo cứu trợ nhân đạo, kêu gá»i quyên góp trên mạng xã há»™i nhằm lừa gạt những nhà tài trợ cả tin; hay tam giác gian láºn, bằng cách đối tượng lừa đảo tạo ra gian hàng trá»±c tuyến bất hợp pháp, chào bán các sản phẩm vá»›i giá thấp để thu tháºp dữ liệu của ngÆ°á»i tiêu dùng. Kẻ gian sau Ä‘ó sá» dụng thông tin của hỠđể mua hàng tại má»™t nhà bán lẻ hợp pháp và thá»±c hiện việc thanh toán bằng thẻ ngân hàng Ä‘ã bị ăn cắp. Tam giác gian láºn hiện khiến các nhà bán lẻ thiệt hại tá»›i 1 tỉ Ä‘ôla Mỹ chỉ trong 1 tháng.
Bên cạnh chủ thẻ cá nhân, kẻ gian hiện cÅ©ng liên tục thăm dò nhóm đối tượng lá»›n hÆ¡n nhÆ° các tổ chức hay mạng lÆ°á»›i công ty để tìm ra Ä‘iểm yếu, cÅ©ng nhÆ° táºn dụng các công nghệ má»›i để khai thác những lá»— hổng an ninh có khả năng ảnh hưởng sâu rá»™ng tá»›i hoạt Ä‘á»™ng váºn hành của doanh nghiệp và mạng lÆ°á»›i. Má»™t số xu hÆ°á»›ng gian láºn táºp trung vào tổ chức Ä‘ang tác Ä‘á»™ng Ä‘áng kể đến hệ sinh thái thanh toán, có thể kể đến chuá»—i cung ứng và dịch vụ của các bên thứ ba. Trí tuệ nhân tạo (AI) cÅ©ng được kẻ gian táºn dụng nhiá»u hÆ¡n, từ Ä‘ó xác định những Ä‘iểm yếu trong hệ thống kiểm soát gian láºn của các ngân hàng mục tiêu và thá»±c hiện hành vi lừa đảo.
Äể nâng cao ứng phó vá»›i các mối Ä‘e dá»a trên không gian mạng, ngày 1/8, Công ty an toàn thông tin mạng toàn cầu Kaspersky Ä‘ã phối hợp cùng vá»›i Cục An toàn thông tin của Việt Nam (Cục ATTT) - Bá»™ Thông tin và Truyá»n thông tổ chức sá»± kiện trao đổi chuyên môn và thá»±c hành Ä‘iá»u phối chiến lược ứng phó vá»›i các mối Ä‘e dá»a trên không gian mạng, má»™t trong số các hoạt Ä‘á»™ng là nâng cao năng lá»±c phòng thủ mạng cho Việt Nam.
Nâng cao năng lá»±c Ä‘iá»u phối, ứng phó và xá» lý các cuá»™c tấn công mạng là việc làm cần làm thÆ°á»ng niên. Ảnh minh há»a Bà Genie Sugene Gan, Giám đốc phụ trách Quan hệ Chính phủ và Chính sách công khu vá»±c châu Á - Thái Bình DÆ°Æ¡ng, Nháºt Bản, Trung Äông, Thổ NhÄ© Kỳ và châu Phi tại Kaspersky, cho biết: "An toàn thông tin mạng không chỉ thuá»™c trách nhiệm của các nhóm kỹ thuáºt mà phải được coi là vấn Ä‘á» của tất cả các bá»™ pháºn, phòng ban trong doanh nghiệp, bắt đầu từ lãnh đạo cấp cao Ä‘Æ°a ra quyết định chiến lược và các biện pháp toàn diện để bảo vệ tổng thể hoạt Ä‘á»™ng, dữ liệu của doanh nghiệp”.
Theo Ä‘ó, tại sá»± kiện này, các công ty an ninh mạng Ä‘ã tiến hành má»™t phiên Mô phá»ng bảo vệ tÆ°Æ¡ng tác của Kaspersky (KIPS) dành cho lãnh đạo và Ä‘á»™i ngÅ© kỹ thuáºt của doanh nghiệp nhằm thá» thách những ngÆ°á»i ra quyết định vá» an toàn thông tin mạng, cÅ©ng nhÆ° nâng cao nháºn thức vá» tầm quan trá»ng của sá»± phối hợp giữa các Ä‘Æ¡n vị trong doanh nghiệp.
Ông Lê Văn Tuấn, Cục trưởng Cục ATTT ghi nháºn, khóa táºp huấn KIPS Ä‘ánh dấu má»™t bÆ°á»›c tiến trong việc xây dá»±ng năng lá»±c bảo đảm an toàn thông tin mạng, góp phần quan trá»ng cho má»™t tÆ°Æ¡ng lai số an toàn hÆ¡n.
Theo Cục ATTT, các cuá»™c tấn công mạng Ä‘ã chứng kiến sá»± gia tăng Ä‘áng kể trong những tháng gần Ä‘ây, vá»›i 1.723 vụ tấn công mạng chỉ riêng trong tháng 6/2024, tăng 46,3% so vá»›i cùng kỳ năm trÆ°á»›c. Trong khi Ä‘ó, riêng 6 tháng đầu năm 2024, số sá»± cố nghiêm trá»ng mà Cục ATTT phải Ä‘iá»u phối, xá» lý tăng gần 60% so vá»›i cả năm 2023.